 Por Alejandro Jofré
Una IA china se acerca a Claude Mythos en pruebas de ciberataques: por qué importa que se pueda descargar gratis
El modelo de Zhipu AI obtuvo resultados muy cercanos a Claude Mythos Preview en pruebas específicas. Al ser un modelo de código abierto (pesos abiertos), surgen nuevos debates sobre quién puede usar estas capacidades y qué control tienen sus creadores.
Descubrir un fallo en un programa informático y convertirlo en un ataque real son cosas distintas. Lo segundo requiere usar ese defecto para obligar al software a hacer algo no autorizado. Esta capacidad es el foco central de una evaluación de Anthropic sobre GLM-5.3, la inteligencia artificial de la empresa china Z.ai (Zhipu AI).
El informe sobre este modelo llega en medio de un coro de voces que piden una desaceleración en el desarrollo de la inteligencia artificial, tras varios incidentes que encendieron las alarmas, y mientras el propio CEO de Anthropic insiste en establecer normas de gobernanza y regulación.
Anthropic, que desarrolla sistemas de código cerrado, advierte que los modelos chinos de código abierto pueden ser mal utilizados para generar contenido peligroso.
En ExploitBench, una prueba centrada en vulnerabilidades del motor V8 de Google Chrome, GLM-5.3 logró armar ataques completos en 50 de 410 intentos (en entornos cerrados), frente a los 56 de Claude Mythos Preview. Pero conviene entender qué significa esto en la práctica.
De encontrar un fallo a explotarlo
Para dimensionar estos datos hay que separar tres cosas: ¿sabe el modelo detectar una vulnerabilidad?, ¿puede transformarla en un ataque funcional?, y ¿aceptará hacerlo si la intención es maliciosa?
Anthropic detalla también una prueba junto a un investigador donde GLM-5.3 halló fallos desconocidos en un navegador y los combinó para diseñar una página capaz de leer archivos locales al ser visitada (en un entorno controlado y con avisos previos a los creadores del software).
Esto muestra que la IA puede pasar de señalar un problema a fabricar una herramienta para aprovecharlo, algo útil para que los expertos en ciberseguridad reparen errores antes, pero riesgoso en manos equivocadas.
Qué pasa con las barreras de seguridad
Ante pedidos abiertamente maliciosos, el modelo base GLM-5.3 rechazó todas las órdenes en las simulaciones.
Sin embargo, al alterar las condiciones, su nivel de respuesta positiva aumentó entre el 64% y el 100% (especialmente en versiones modificadas para reducir restricciones).
Hay que notar que estas pruebas ocurrieron en entornos simulados sin conectar sistemas reales ni ejecutar código en la web. Aceptar una consigna teórica no equivale a comprometer con éxito una red empresarial o un usuario real.
Por qué importa el acceso libre a sus pesos
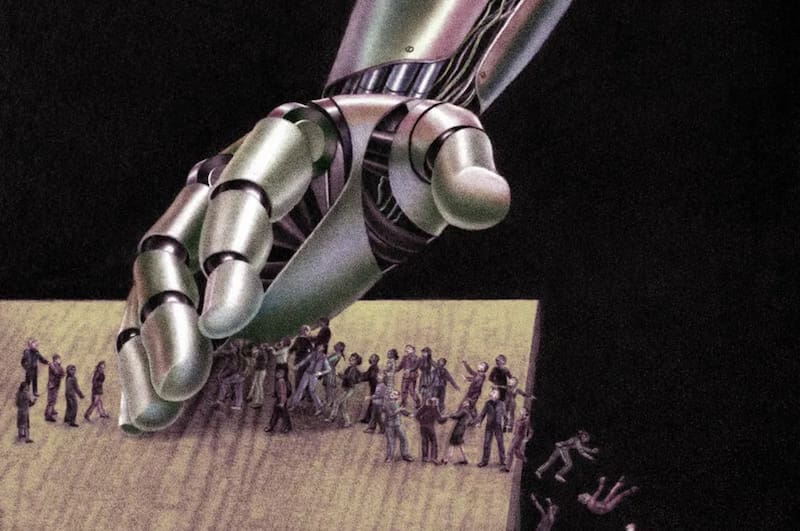
Z.ai lanzó GLM-5.3 en agosto y liberó sus parámetros poco después, permitiendo que cualquiera descargue el modelo y lo ejecute en sus propios servidores.
Esto cambia el debate: ya no importa solo qué tan potente es la IA, sino quién la controla, ya que una copia descargada funciona al margen del proveedor original.
Por un lado facilita que los expertos la estudien para mejorar la defensa. Por otro, plantea desafíos de seguridad.
La perspectiva del NIST
Una evaluación independiente del Centro de Estándares e Innovación en IA (CAISI), publicada en septiembre, catalogó a GLM-5.3 como el sistema de pesos abiertos más avanzado en ciberseguridad hasta la fecha.
No obstante, señalaba que se encuentra unos cuatro meses por detrás de la vanguardia estadounidense y con capacidades generales menores.
COMENTARIOS
Para comentar este artículo debes ser suscriptor.
Lo Último
Lo más leído
Algunos leen, otros se informan. Aprovecha esta oferta única.
Plan Digital+$4.120 al mes, de aquí hasta fin de año SUSCRÍBETE